Por qué los clientes optan por Tenable en vez de por CrowdStrike
Vista unificada
Vista unificada
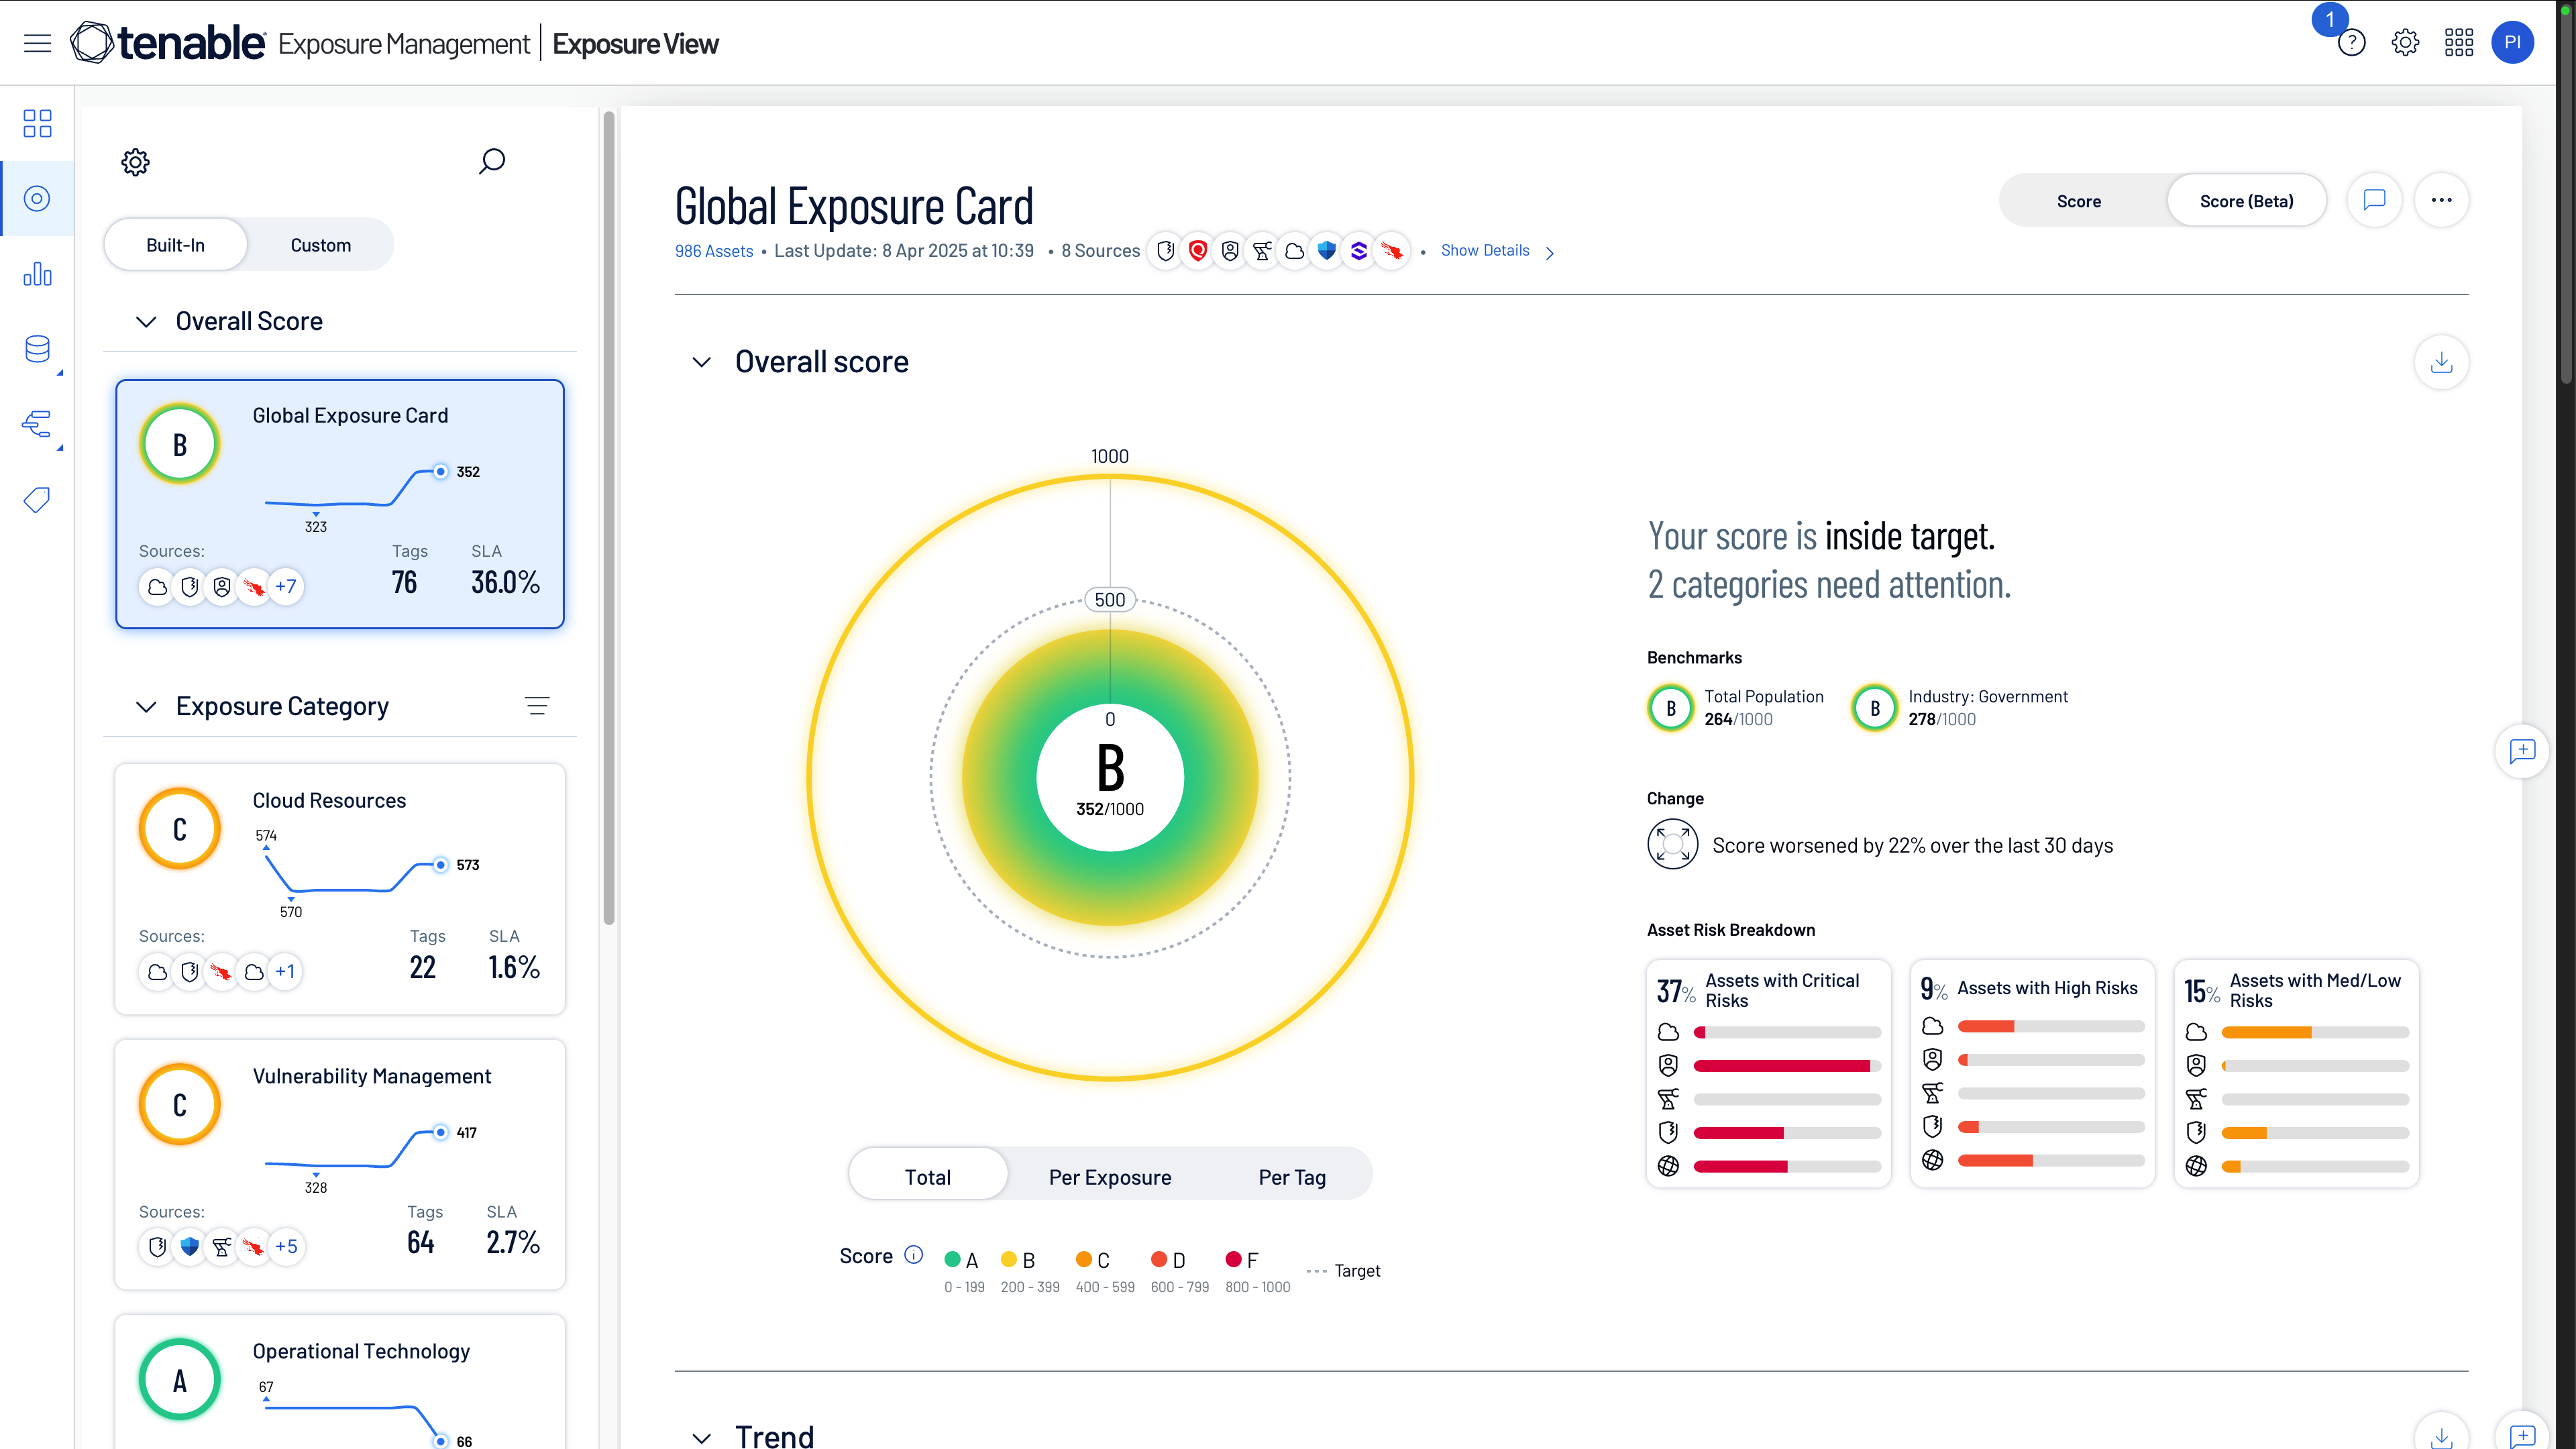
La plataforma de gestión de exposición Tenable One evalúa continuamente la accesibilidad, la explotabilidad y la criticidad de todos sus activos digitales en la nube y locales: sistemas de TI, recursos en la nube, sistemas de identidad, aplicaciones web, dispositivos de OT, gestión de superficie de ataque externa (EASM) y herramientas de ciberseguridad de terceros.
“La plataforma de CrowdStrike requiere que uno tenga un agregador de registro o plataforma adicional que ingiera los registros de su plataforma de protección de identidades. Identity Exposure (Exposición de las identidades) de Tenable [que forma parte de Tenable One] encaja muy bien en nuestro ecosistema… Tenable One tiene visibilidad de los problemas de configuración en nuestro Active Directory [AD] o mecanismos de autenticación... Reúne todo a la perfección”.
Director de ciberseguridad de empresa de NA Health Research1
Análisis unificados
Análisis unificados
Separe las exposiciones reales de todo el ruido para mejorar la productividad y minimizar el riesgo:
- Tenable ofrece métricas de riesgo totalmente integradas y normalizadas para todos los tipos de activos y fuentes de datos.
- Tenable correlaciona todos los activos, identidades y riesgos a servicios, funciones y procesos críticos de negocios para crear un contexto enriquecido para impulsar decisiones de corrección más inteligentes.
- La adición de datos de terceros, incluyendo fuentes de inteligencia de amenazas como la inteligencia de CrowdStrike, centraliza la vista y mejora la priorización de riesgos con base en el contexto.
Punto de conexión de seguridad
Seguridad más allá del punto de conexión
- Evaluaciones continuas en TI, nube, OT/IoT, redes y aplicaciones de terceros.
- Detecte CVE menos conocidas y sistemas que carecen de agentes EDR.
- Utilice múltiples tecnologías de detección: agentes, monitoreo pasivo, motores de escaneo distribuidos, pruebas de seguridad de aplicaciones dinámicas (DAST), sensores OT y evaluación de Infrastructure as Code (IaC).
- Analice los datos y el contexto de múltiples fuentes de terceros.
Precisión de los datos
Precisión y transparencia de datos
- Las salidas enriquecidas de los plug-ins de Tenable proporcionan un contexto de vulnerabilidades detallado para agilizar la resolución de disputas y minimizar el tiempo perdido en falsos positivos.
- A diferencia de CrowdStrike, que se basa principalmente en enumeraciones de paquetes, Tenable realiza comprobaciones adicionales, como examinar archivos de biblioteca de enlaces dinámicos (DLL) y claves del registro para obtener una detección más precisa y menos falsos positivos.
- Vulnerability Intelligence (Inteligencia de vulnerabilidades) de Tenable hace el seguimiento del historial de las vulnerabilidades a lo largo del tiempo. Exposure Response (Respuesta a la exposición) permite el seguimiento de la remediación de riesgos con acuerdos de nivel de servicio (SLA). Juntos, crean un flujo de trabajo unificado basado en el riesgo, independientemente de la disponibilidad de parches.
“CrowdStrike… tiene un módulo de gestión de vulnerabilidades… nosotros tenemos ese módulo, pero francamente, no tiene la misma cobertura que las otras herramientas de gestión de vulnerabilidades como las de Tenable…Tenable por mucho tiene una mejor cobertura de vulnerabilidades, lo que significa que evalúan muchas más aplicaciones y muchas más vulnerabilidades”.
Gerente de seguridad de empresa minorista óptica4
Líder en cumplimiento
Líder en cumplimiento
Tenable cubre una amplia variedad de marcos de cumplimiento en todos los sistemas operativos para ayudar a garantizar el cumplimiento en sus ecosistemas complejos y diversos.

¿Cómo se compara Tenable One Exposure Management con CrowdStrike Falcon Exposure Management?

|

|
|
|---|---|---|
|
Tenable
Se incluye: Exposición unificada a lo largo de TI, nube, identidades y OT
|
Enfoque central
|
CrowdStrike
No se incluye: Exposición de puntos de conexión y telemetría de identidades
|
|
Tenable
Se incluye: Combina métricas integradas a lo largo de gestión de vulnerabilidades basada en el riesgo, escaneo de aplicaciones web (WAS), seguridad en la nube, exposición de identidades, seguridad de OT, EASM y datos de terceros
|
Analítica de gestión de exposición
|
CrowdStrike
No se incluye:
Carece de escaneo de red completo, seguridad de aplicaciones web (WAS), datos de identidades y contexto integral más allá de los puntos de conexión Sin Cyber Exposure Score ni métricas de riesgo equivalentes a nivel de junta directiva |
|
Tenable
Se incluye: Gráficos de activos unificados en TI, nube, OT e identidades
|
Inventario de activos
|
CrowdStrike
No se incluye: Se basa en activos de puntos de conexión externos y gestionados descubiertos
|
|
Tenable
Se incluye: Exposure Response (Respuesta a la exposición) para hacer el seguimiento de la corrección de riesgos con SLA, en lugar de puntuaciones de riesgo acumulativas, y un único flujo de trabajo de extremo a extremo y un abordaje basado en el riesgo, independientemente de la disponibilidad de parches
|
Exposure Response (Respuesta a la exposición)
|
CrowdStrike
No se incluye: No se ofrece
|
|
Tenable
Se incluye: Cubre una amplia variedad de marcos de cumplimiento en varios sistemas operativos
|
Cumplimiento
|
CrowdStrike
No se incluye:
Soporte limitado para CIS y STIG de DISA básicos
|
|
Tenable
Se incluye: La cobertura más amplia de la industria publicada en https://www.tenable.com/plugins
|
Cobertura de vulnerabilidades
|
CrowdStrike
No se incluye: No publicada
|
|
Tenable
Se incluye: Comparación del riesgo cibernético con la competencia de la industria e identificación rápida de deficiencias y fortalezas
|
Evaluación comparativa con la competencia
|
CrowdStrike
No se incluye: No se ofrece
|
|
Tenable
Se incluye: Cobertura para una amplia variedad de tipos de activos: puntos de conexión, dispositivos de red, OT, cargas de trabajo en la nube, aplicaciones web
|
Alcance de la cobertura
|
CrowdStrike
No se incluye: Principalmente enfocado en puntos de conexión con un agente Falcon y dispositivos de red visibles para un agente Falcon
|
|
Tenable
Se incluye: Escaneo basado en agentes, sin agentes y de red
|
Tecnología de escaneo
|
CrowdStrike
No se incluye: Escaneo basado en agentes y de red para dispositivos visibles a un agente Falcon
|
|
Tenable
Se incluye: Alto: reemplaza escáneres, CSPM, herramientas de riesgo de IAM, gráficos de ataques, tableros de control personalizados
|
Potencial de consolidación de herramientas
|
CrowdStrike
No se incluye: Bajo: agrega contexto de exposición a Falcon, pero no reemplaza las herramientas de seguridad principales
|
|
Tenable
Se incluye:
Análisis profundo de archivos y comprobaciones del registro
|
Profundidad de la vulnerabilidad
|
CrowdStrike
No se incluye:
El agente examina los sistemas operativos y las aplicaciones que se instalan
|
|
Tenable
Se incluye:
Gestión de parches para distintos sistemas operativos con seguimiento y reversión de los acuerdos de nivel de servicio (SLA), totalmente integrada en la plataforma - con tecnología de HexaAI, motor agéntico de IA
|
Corrección de ciclo cerrado
|
CrowdStrike
No se incluye:
La corrección requiere una herramienta de terceros configurada por separado
|
|
Tenable
Se incluye:
La única comunidad de código abierto donde los profesionales de la seguridad pueden descubrir, compartir y colaborar en componentes de IA, incluyendo agentes, habilidades, servidores MCP y manuales de estrategia.
|
CrowdStrike
No se incluye:
Contenido protegido disponible solo con pago, destinado únicamente para los ingenieros de CrowdStrike y determinados socios de SI
|
1 - Entrevista con un cliente interno.
2 - Hoja de datos de Falcon Exposure Management.
3 - Anuncio de CrowdStrike.
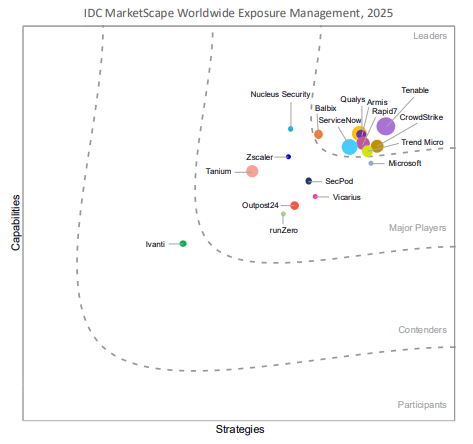
Los analistas del sector nos reconocen como líder en gestión de exposición
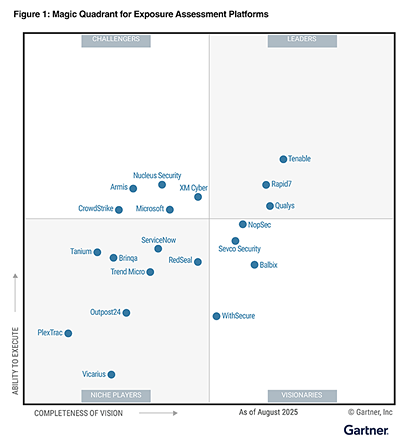
Tenable nombrada como líder en el informe 2025 Gartner® Magic Quadrant™️for Exposure Assessment Platforms
Tenable One
Solicite una demostración
La plataforma de gestión de exposición con tecnología de IA líder en el mundo.
Gracias
Gracias por su interés en Tenable One.
Un representante se pondrá en contacto con usted en breve.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success