php2shell (CVE-2026-109618, CVE-2026-109619): Preguntas frecuentes sobre las vulnerabilidades críticas de PHP que permiten la ejecución remota de código
Dos vulnerabilidades críticas de PHP podrían dar lugar a la ejecución remota de código sin autenticación. Hay parches disponibles para las ramas compatibles de PHP 8.x, y los intentos de exploit comenzaron antes de que se hiciera pública la información.
Registro de cambios
Actualización del 28 de octubre: Se ha aclarado la redacción de la inteligencia de amenazas de Amazon para indicar que se están registrando numerosos intentos de explotación de php2shell en la realidad. Se ha añadido el informe de Dream Research sobre una campaña que combinaba php2shell con la vulnerabilidad del núcleo de Linux «Fragnesia» (CVE-2026-46300) para obtener acceso de root en firewalls.
Haga clic aquí para revisar el historial del registro de cambios
Actualización del 28 de octubre: Se ha aclarado la redacción de la inteligencia de amenazas de Amazon para indicar que se están registrando numerosos intentos de explotación de php2shell en la realidad. Se ha añadido el informe de Dream Research sobre una campaña que combinaba php2shell con la vulnerabilidad del núcleo de Linux «Fragnesia» (CVE-2026-46300) para obtener acceso de root en firewalls.
Actualización del 26 de octubre: La CISA ha añadido los CVE-2026-109618 y CVE-2026-109619 a su catálogo KEV. Se han añadido detalles sobre una regresión en PHP 8.4.27 y 8.5.12, así como sobre el aviso de PHP del 23 de octubre relativo al progreso de la carga de sesiones. Se ha añadido una nota sobre cómo reiniciar los servicios de PHP tras la actualización. Se han añadido el informe de Adel Karimi sobre exploits exitosos contra sistemas trampa y el informe de Trail of Bits sobre exploits que funcionan contra versiones de PHP anteriores a la colocación del parche. Hemos añadido un enlace a nuestras preguntas frecuentes sobre Brotli2Shell para una solución independiente en las compilaciones de PHP para Windows.
Actualización del 23 de octubre: Se ha actualizado el parche de seguridad de Tenable Security Center y Tenable Enclave Security a la versión SC-202610.2 y se ha añadido un artículo a la base de conocimientos de Tenable.
Actualización del 23 de octubre: Se han añadido instrucciones sobre el escaneo autenticado y una vista específica en Tenable Cloud Security. Se ha reorganizado la sección dedicada a los productos de Tenable.
Actualización del 23 de octubre: Se ha actualizado el ejemplo de comando de Tenable Hexa AI.
Actualización del 22 de octubre: Se ha añadido el parche de seguridad SC-202610.1 para Tenable Security Center y Tenable Enclave Security, además de una habilidad de CyberAgents Exchange para notificar la exposición de php2shell. Se ha añadido el estado de estas vulnerabilidades al catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA, junto con la alerta de la CISA del 21 de octubre.
Actualización del 21 de octubre: Se ha añadido el informe de inteligencia de amenazas de Amazon sobre los intentos de explotación que comenzaron el 17 de octubre, antes de que se hiciera público. Se han añadido plug-ins de Tenable Nessus, entre los que se incluyen comprobaciones locales de paquetes PHP de distribuciones de Linux, junto con instrucciones sobre cómo utilizar Tenable Hexa AI para detectar instalaciones de PHP vulnerables y crear tickets de corrección.
Actualización del 21 de octubre: PHP ha colocado parches y ha publicado sus avisos de seguridad. Esta publicación incluye ahora detalles sobre la vulnerabilidad, versiones corregidas, adaptaciones del código fuente para ramas fuera de soporte, recomendaciones provisionales de mitigación, detalles actualizados sobre el exploit, así como la cobertura de los productos de Tenable y la clasificación de Vulnerability Watch.
21 de octubre: Publicación original basada en información pública limitada, previa al aviso oficial de PHP.
Puntos importantes
- CVE-2026-109618 y CVE-2026-109619 son vulnerabilidades críticas en PHP. El equipo de seguridad de PHP asigna a ambos una puntuación de 9,2 según el CVSS v4.0 y afirma que pueden permitir la ejecución remota de código sin autenticación.
- Amazon Inteligencia de amenazas detectó un intento de explotación el 17 de octubre, cuatro días antes de que se hiciera público. Afirma que php2shell «está siendo objeto actualmente de numerosos intentos de explotación en la realidad». El 26 de octubre, la CISA incorporó ambos CVE a su catálogo de vulnerabilidades explotadas conocidas (KEV).
- El 21 de octubre de 2026, PHP publicó correcciones en las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Las ramas al final de su ciclo de vida no recibirán versiones oficiales, pero el equipo de seguridad de PHP ha publicado adaptaciones mínimas del código fuente para las versiones de PHP 7.4 a 8.1.
Antecedentes
El equipo de Operaciones Especiales de Investigación (RSO) de Tenable ha elaborado esta entrada de blog para responder a las preguntas más frecuentes (FAQ) sobre dos vulnerabilidades críticas en PHP que se dieron a conocer el 20 de octubre de 2026.
Preguntas frecuentes
¿Cuándo se dieron a conocer por primera vez estas vulnerabilidades de PHP?
El 20 de octubre de 2026, los identificadores CVE se difundieron en Hacker News y en las redes sociales. Más tarde ese mismo día, el equipo de seguridad de PHP publicó un aviso previo sobre una actualización de seguridad prevista para el 21 de octubre a las 14:00 UTC (10:00 a. m. ET) con el fin de solucionar dos vulnerabilidades de crítica importancia. El aviso indicaba que el equipo podría hacer pública la información antes de lo previsto si los detalles se hicieran públicos o si se detectara algún caso de explotación en la realidad. CERT-EU también publicó un aviso (2026-018) en el que se mencionan ambos CVE. Según la Fundación PHP, el lanzamiento estaba previsto inicialmente para el 22 de octubre y se adelantó un día tras la filtración de los identificadores CVE. El 21 de octubre, el equipo de seguridad de PHP publicó su boletín de seguridad y lanzó los parches correspondientes.
Un vídeo compartido por el investigador Kirill Firsov muestra la cadena de exploits, denominada «php2shell». Firsov atribuyó el vídeo y el exploit al investigador LCFR, de Calif.io, quien desde entonces ha publicado un informe técnico. La Fundación PHP ha agradecido a Calif, OpenAI y Wiz, entre otros, su labor de investigación y su divulgación responsable. Tanto Calif como Wiz han afirmado que utilizaron modelos de inteligencia artificial en su investigación.
El equipo de seguridad de PHP quiere avisar con antelación: Próxima actualización de seguridad: miércoles, 21 de octubre de 2026, a las 14:00 UTC; dos vulnerabilidades críticas, ambas con una puntuación CVSSv4 de 9,2.
Se recomienda a los usuarios de PHP que se preparen para la actualización. Se publicará antes de lo previsto si se hacen públicos los detalles o si hay pruebas de que existe un exploit activo.— La Fundación PHP (@ThePHPF) 20 de octubre de 2026
¿Qué son CVE-2026-109618 y CVE-2026-109619?
| CVE | Descripción | CVSS v4.0 |
|---|---|---|
| CVE-2026-109618 | Vulnerabilidad de ejecución remota de código en PHP (corrupción de memoria OOM) | 9.2 |
| CVE-2026-109619 | Vulnerabilidad de ejecución remota de código en PHP (estado global obsoleto) | 9.2 |
CVE-2026-109618 y CVE-2026-109619 son vulnerabilidades críticas de ejecución remota de código (RCE) en PHP. La vulnerabilidad CVE-2026-109618 se debe a la forma en que PHP gestiona los errores de falta de memoria (OOM). Si se agota la memoria mientras los datos internos de la solicitud de PHP solo están parcialmente inicializados, el proceso de limpieza posterior puede considerar dichos datos como válidos. CVE-2026-109619 es una vulnerabilidad de «uso tras liberación». El estado residual de una solicitud apunta a memoria liberada, y una solicitud posterior gestionada por el mismo trabajador puede utilizarla. Según PHP, ambas vulnerabilidades pueden ser explotadas por un atacante remoto no autenticado. El aviso de PHP sobre CVE-2026-109619 también menciona la divulgación de memoria como un impacto confirmado.
PHP afirma que todas las instalaciones que atienden solicitudes web están en peligro, incluidas PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed. PHP considera que el riesgo es mayor en el caso de mod_php, donde un exploit demostrado puede activarse mediante una solicitud no autenticada antes de que se ejecute ningún código de la aplicación.
Las puntuaciones CVSS varían según la fuente. El equipo de seguridad de PHP califica ambas vulnerabilidades con un CVSSv4.0 de 9,2. Según la Fundación PHP, los identificadores CVE que circularon antes del lanzamiento incluían una puntuación CVSS incorrecta de 10,0.
¿Qué versiones de PHP se ven afectadas?
Según el informe técnico de Calif, la primera ruta de código afectada que ha detectado data de PHP 5.4.0. El equipo de seguridad de PHP ha publicado las siguientes versiones corregidas:
| Versiones afectadas | Versión corregida |
|---|---|
| PHP 8.5.x anterior a la versión 8.5.12 | 8.5.12 |
| PHP 8.4.x anterior a la versión 8.4.27 | 8.4.27 |
| PHP 8.3.x anterior a la versión 8.3.36 | 8.3.36 |
| PHP 8.2.x anterior a la versión 8.2.35 | 8.2.35 |
| PHP 7.4.x a 8.1.x | No hay versión oficial; se han incorporado mínimas adaptaciones del código fuente por parte del equipo de seguridad de PHP. |
| PHP 5.4.x a 7.3.x | Fin de vida útil, sin solución por parte del proyecto PHP |
Según PHP, las distribuciones de Linux y los proveedores de versiones LTS recibieron los parches con antelación. Si utilizas paquetes de distribución, consulta los avisos de tu proveedor.
El 26 de octubre, PHP publicó versiones actualizadas para Windows, 8.5.12-1, 8.4.27-1, 8.3.36-1 y 8.2.35-1, que corrigen una vulnerabilidad independiente en su biblioteca Brotli integrada, CVE-2026-111497. Las versiones del código fuente y de tiempo de ejecución de PHP no han sufrido cambios. Para más información, consulta nuestras preguntas frecuentes sobre Brotli2Shell.
¿Qué grado de difusión tiene PHP y cuántos servidores podrían verse afectados?
According to W3Techs, PHP is used by 69.3% of websites whose server-side language is known. Platforms such as WordPress, Drupal, Joomla, Laravel and Magento all run on PHP. Calif says it confirmed pre-authentication remote code execution against specific versions of popular PHP applications, including WordPress, Drupal, Joomla and Magento. Security researcher Silas Cutler's rough estimate is that over 1.3 million internet-exposed hosts are potentially vulnerable. A Shodan search by Henk Poley counts over 1.9 million internet-exposed hosts running PHP.
¿Se ha observado esta explotación en la realidad?
El 21 de octubre, el director técnico de Cloudflare, Dane Knecht, afirmó que la empresa está «detectando los primeros ataques» y que está actualizando sus medidas de mitigación a medida que surgen nuevos vectores de ataque. watchTowr afirma que ha reproducido ambas vulnerabilidades y que está observando intentos de explotación contra ambas.
Amazon Intelligence de amenazas afirmó que detectó un intento de explotación de php2shell contra su sistema trampa MadPot el 17 de octubre, cuatro días antes de que se hiciera público. Según la empresa, no está claro cómo obtuvo el atacante la información sobre el exploit. El 21 de octubre se produjeron más intentos, con cargas útiles e infraestructura que, según Amazon, apuntan a la participación de varios actores. Amazon afirma que no está claro si alguno de los intentos del 21 de octubre habría tenido éxito contra sistemas reales. It also says php2shell "is now seeing broad exploitation attempts in the wild." Recomienda que las investigaciones comiencen, como mínimo, a partir del 17 de octubre, y no a partir de la fecha de divulgación.
El 24 de octubre, el investigador de seguridad Adel Karimi informó de que se había logrado explotar con éxito tres sistemas trampa que ejecutaban PHP 8.4.26. El exploit iniciaba sesiones de shell en las que se ejecutaban los comandos del atacante. El informe indica que la actividad coincide con CVE-2026-109618 y que no se ha detectado el uso de CVE-2026-109619. Además, señala que el tráfico coincide en gran medida con una familia de exploits de prueba de concepto disponibles públicamente. Los sistemas trampa utilizaban una configuración de Apache mod_php con un solo proceso de trabajo que favorecía deliberadamente el exploit, y el informe señala que los resultados no son indicativos de la fiabilidad con la que funciona el exploit en otras configuraciones.
El 26 de octubre, Dream Research informó del hallazgo de rastros de una campaña que combinaba un exploit personalizado de php2shell con CVE-2026-46300, una vulnerabilidad de escalación de privilegios del núcleo de Linux conocida como «Fragnesia», sobre la que ya hablamos en otra sección de preguntas frecuentes. Según Dream, el atacante consiguió acceso de root en 24 firewalls conectados a Internet de un proveedor no identificado y, a continuación, utilizó la misma cadena de ataque en un servidor interno de gestión de firewalls al que accedió a través de uno de ellos. Algunos de estos sistemas «parecían pertenecer a un entorno vinculado al Gobierno de EE. UU.». Dream afirmó que el exploit «php2shell» no era de dominio público y que requería desplazamientos de memoria precisos para cada versión del software del firewall. Dream no ha revelado el nombre del proveedor ni las versiones afectadas, y Tenable no ha confirmado de forma independiente esta actividad.
Los sitios web en PHP protegidos por Cloudflare ya cuentan con un conjunto inicial de reglas WAF implementadas para los vectores de explotación conocidos de estas vulnerabilidades. Las normas están a disposición de todos los clientes, incluidos los de la versión gratuita.
Estamos observando los primeros ataques y vamos actualizando las medidas de mitigación a medida que surgen nuevos vectores de ataque.
Esto es solo una SOLUCIÓN PROVISIONAL. Coloca el parche en cuanto @ThePHPF publique la actualización hoy a las 14:00 UTC.— Dane Knecht 🦭 (@dok2001) 21 de octubre de 2026
¿Hay alguna demostración de viabilidad (PoC) disponible?
Está circulando públicamente código que, según se afirma, aprovecha estas vulnerabilidades, pero no hemos comprobado que ninguno de ellos funcione contra CVE-2026-109618 o CVE-2026-109619. El código de exploit no verificado a veces contiene malware, así que hay que tratarlo con precaución. La Fundación PHP ha declarado que el equipo de seguridad de PHP examinó las pruebas de concepto (PoC) que aparecieron tras la filtración, pero «no identificó ningún exploit funcional en el momento de su publicación o divulgación pública».
Desde entonces, el 26 de octubre, Trail of Bits afirmó haber confirmado que los exploits de php2shell funcionan contra las versiones anteriores a los parches de PHP 8.2 a 8.5, y su demostración mostró un shell en MediaWiki, Symfony, Laravel y phpBB.
¿Hay parches o mitigaciones disponibles?
Sí. El equipo de seguridad de PHP publicó versiones corregidas el 21 de octubre (véase la tabla anterior). Para las ramas que han llegado al final de su ciclo de vida, ha publicado adaptaciones mínimas del código fuente para las versiones de PHP 7.4 a 8.1, destinadas a quienes compilan desde el código fuente. Si utilizas otra versión que ha llegado al final de su ciclo de vida, actualízate a una versión compatible o consulta con tu proveedor de distribución o de LTS.
El equipo de seguridad de PHP afirma que la actualización es la única solución definitiva. Para aquellas organizaciones que no puedan actualizar de inmediato, el aviso de PHP enumera una serie de cambios de configuración que reducen la exposición ante rutas de ataque específicas, aunque no garantizan la seguridad de la instalación. En el caso de CVE-2026-109618, PHP establece el valor «memory_limit=-1» de tal forma que las aplicaciones no pueden anularlo. En el caso de CVE-2026-109619, se indica que hay que configurar `session.upload_progress.enabled=0` y, en PHP 8.5, `fatal_error_backtraces=0`. PHP indica que hay que reiniciar todos los trabajadores de PHP tras estos cambios. PHP también sugiere establecer un límite de memoria para el contenedor o el cgroup como límite de disponibilidad, aunque señala que tampoco se trata de una medida de mitigación completa.
La instalación de paquetes actualizados de PHP no coloca parches en los procesos de PHP que ya se están ejecutando. La guía de Google Cloud, que incluye aportaciones de Mandiant, señala que PHP-FPM, Apache y otros servicios que ejecutan PHP mantienen el código vulnerable en memoria hasta que se reinician. En esa misma guía se recomienda recopilar la memoria de los servidores que muestren indicios de intentos de intrusión antes de reiniciarlos, ya que el reinicio borra esas pruebas.
CERT-EU recomienda asimismo que las organizaciones que no puedan actualizar de inmediato consideren la posibilidad de aislar las aplicaciones conectadas a Internet de las redes públicas hasta que se aplique y se verifique una solución.
Cloudflare ha realizado la implementación de reglas WAF para los vectores de ataque conocidos, disponibles para todos los clientes, incluido el plan gratuito. Cloudflare describe esto como una solución provisional únicamente. Las reglas solo se aplican al tráfico que pasa por Cloudflare.
¿Hay algún problema conocido con las nuevas versiones de PHP?
Los desarrolladores de PHP han confirmado un error de regresión en las versiones 8.4.27 y 8.5.12 de PHP que puede provocar el bloqueo de los procesos de PHP en algunas aplicaciones que utilizan la extensión SimpleXML. Se ha registrado como incidencia n.º 24488 de php-src. Los desarrolladores de PHP lo atribuyeron a una corrección independiente del recolector de basura incluida en esas versiones, y no a los parches para CVE-2026-109618 o CVE-2026-109619. Se ha incorporado una corrección al código fuente de PHP, pero, a fecha de 26 de octubre, aún no se ha incluido en ninguna versión.
El 23 de octubre, PHP publicó un aviso informativo sobre lo que denomina un vector poco probable de ejecución remota de código en el proceso de carga de sesiones, registrado con el número CVE-2026-115560. PHP afirma que esto solo ocurre en una combinación poco habitual de configuración y código de la aplicación. Hasta su próxima versión regular de corrección de errores, PHP recomienda establecer session.upload_progress.enabled=0, la misma configuración que se indica como medida de mitigación en su aviso sobre el CVE-2026-109619.
¿Se han explotado antes las vulnerabilidades de PHP?
Sí. Antes de php2shell, el catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA incluía tres vulnerabilidades en el propio PHP. Se sabe que dos de ellos se han utilizado en campañas de ransomware:
| CVE | Producto | Añadido a KEV | Uso del ransomware | Blog de Tenable |
|---|---|---|---|---|
| CVE-2024-4577 | PHP (CGI) | 2024 | Conocido | CVE-2024-4577: Ya hay disponible una demostración de concepto para la vulnerabilidad de inyección de argumentos en PHP-CGI |
| CVE-2019-11043 | PHP-FPM | 2022 | Conocido | CVE-2019-11043: Una vulnerabilidad en PHP-FPM podría dar lugar a la ejecución remota de código en nginx |
La tercera, CVE-2012-1823, es una vulnerabilidad de PHP-CGI que posteriormente se sorteó mediante CVE-2024-4577.
¿Se han añadido estas vulnerabilidades al catálogo KEV de la CISA?
Sí. El 26 de octubre, la CISA añadió los CVE-2026-109618 y CVE-2026-109619 al catálogo KEV, con una fecha límite de corrección fijada para el 29 de octubre para los organismos del Poder Ejecutivo Civil Federal (FCEB).
¿Tenable Research clasificó estas vulnerabilidades como parte de Vulnerability Watch?
Sí. Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 han sido clasificadas como «vulnerabilidades preocupantes» en el marco del programa Vulnerability Watch.
¿Se ve afectado Tenable por estas vulnerabilidades?
Tenable Security Center y Tenable Enclave Security incluyen PHP. Por precaución, Tenable publicó el 23 de octubre el parche de seguridad independiente SC-202610.2 para ambos productos. Actualiza PHP a la versión 8.2.35. Para más información, consulte el documento TNS-2026-30 para Tenable Security Center y el documento TNS-2026-31 para Tenable Enclave Security. Los clientes de Tenable pueden consultar las notas de la versión del parche en este artículo de la base de conocimientos. Los boletines de seguridad para los productos de Tenable se publican en tenable.com/security.
¿Tenable publicó alguna cobertura de productos para estas vulnerabilidades?
Sí. Para estas vulnerabilidades está disponible el siguiente plug-in de Tenable Nessus:
| Plugin ID. | Nombre |
|---|---|
| 369483 | PHP < 8.2.35 / 8.3.x < 8.3.36 / 8.4.x < 8.4.27 / 8.5.x < 8.5.12: múltiples vulnerabilidades |
Tenable también ha lanzado comprobaciones locales para paquetes PHP de distribuciones de Linux, entre las que se incluyen Debian, Red Hat Enterprise Linux, Fedora y Gentoo. Se lanzarán plug-ins adicionales de distribución a medida que los proveedores publiquen sus correcciones.
Para estas vulnerabilidades están disponibles los siguientes plug-ins de escaneo de aplicaciones web de Tenable One:
| Plugin ID. | Nombre |
|---|---|
| 115719 | PHP 8.5.x < 8.5.12: múltiples vulnerabilidades |
| 115720 | PHP 8.4.x < 8.4.27: múltiples vulnerabilidades |
| 115721 | PHP 8.3.x < 8.3.36: múltiples vulnerabilidades |
| 115722 | PHP 8.2.x < 8.2.35: múltiples vulnerabilidades |
Se dispone de los siguientes plug-ins de Tenable para identificar instalaciones de PHP y versiones no compatibles en los sistemas afectados:
| Plugin ID. | Nombre |
|---|---|
| 48243 | Detección de la versión de PHP |
| 58987 | Detección de versiones de PHP no compatibles |
| 200476 | Lenguaje de programación PHP instalado (Windows) |
| 216936 | Lenguaje de programación PHP instalado (Unix) |
Se puede consultar una lista de los plug-ins de Tenable para estas vulnerabilidades en las páginas individuales de CVE correspondientes a CVE-2026-109618 y CVE-2026-109619 a medida que se publiquen. Estos enlaces mostrarán todos los plug-ins disponibles para estas vulnerabilidades, incluidos los que están por llegar en nuestra «Plugins Pipeline».
¿Es necesario autenticar los escaneos?
En el caso de PHP instalado en servidores, los escaneos con credenciales o mediante agentes ofrecen los resultados más completos. El plug-in 369483 de Tenable Nessus utiliza comprobaciones tanto locales como remotas. Un escaneo sin autenticación solo puede detectar una versión vulnerable si el servidor expone su versión de PHP a través de la red, por lo que los resultados varían según el servidor. En el caso de las aplicaciones web, los plug-ins de Tenable One Web App Scanning con números de referencia del 115719 al 115722 funcionan sin autenticación y comprueban la versión de PHP que muestra la aplicación.
¿Cómo pueden los clientes de Tenable identificar los activos afectados?
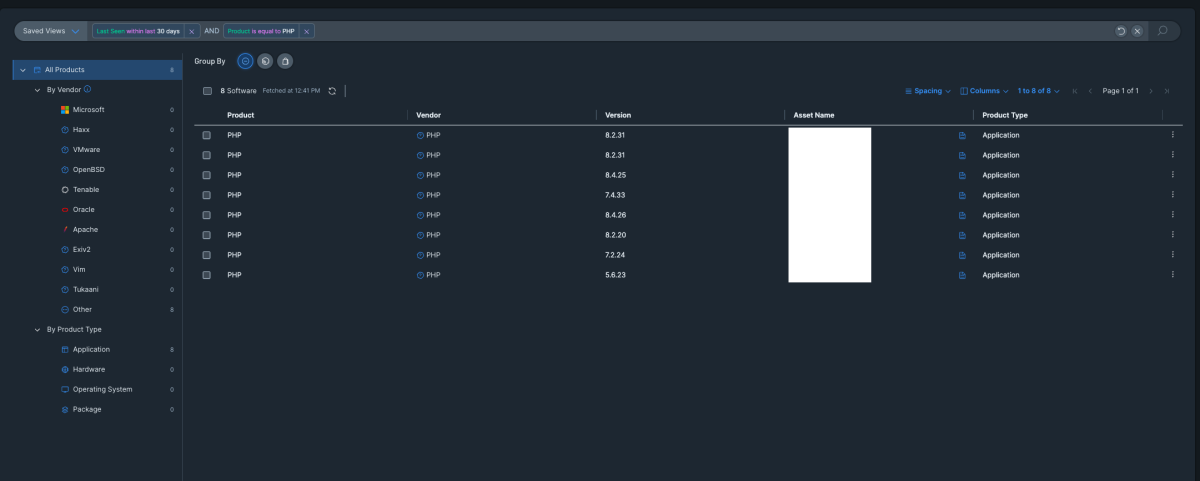
Los clientes de Tenable One Gestión de vulnerabilidades pueden utilizar la pestaña «Software» de Explore para localizar los activos que ejecutan PHP. Filtra por «Producto es igual a PHP» y, a continuación, compara la versión de PHP de cada activo con las versiones fijas indicadas anteriormente. Esta pestaña se rellena a partir de los resultados de los escaneos, por lo que conviene ejecutar escaneos con credenciales o mediante el agente de forma regular para mantenerla actualizada.
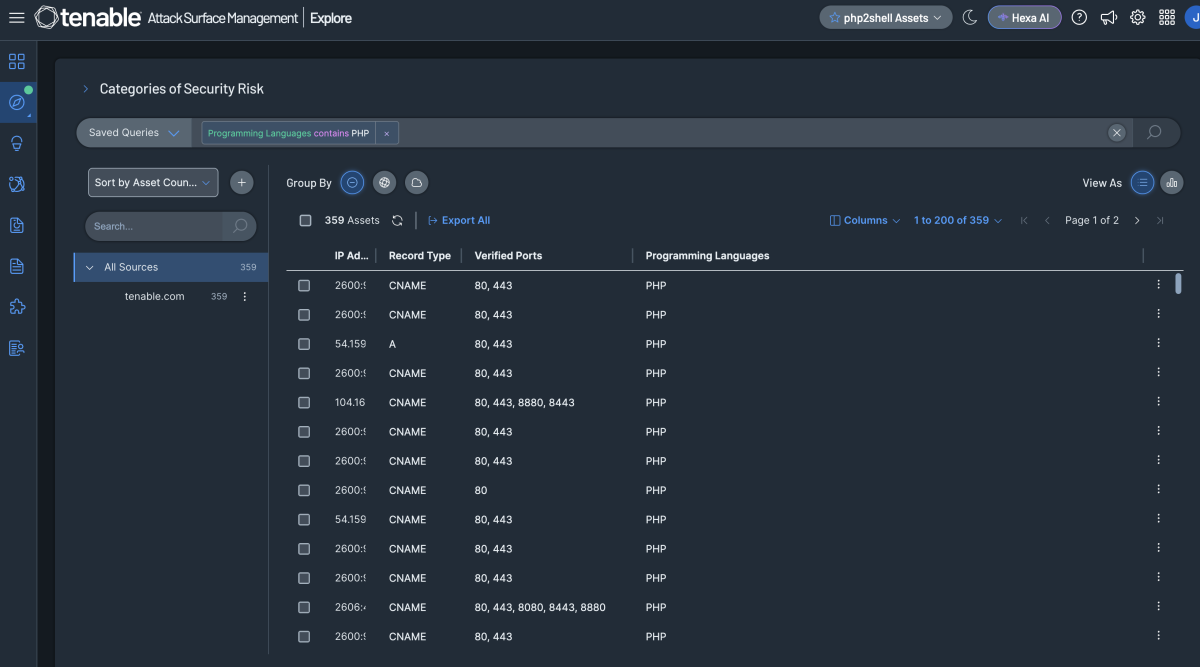
Los clientes también pueden utilizar Tenable One Gestión de superficie de ataque para localizar activos expuestos al público que ejecuten PHP mediante esta consulta: La sección «Lenguajes de programación» incluye PHP.
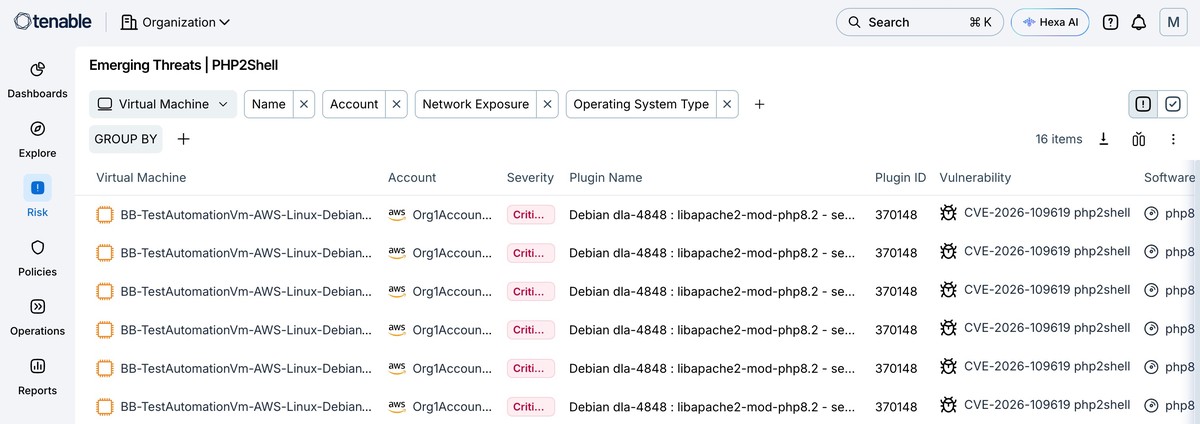
Tenable Cloud Security cuenta ahora con una vista específica para PHP2Shell. En él se enumeran todos los casos detectados de estas vulnerabilidades, y los clientes pueden filtrar o agrupar los resultados para localizar las máquinas virtuales y las imágenes afectadas, incluidas las AMI y las imágenes de contenedores. Los clientes pueden encontrarlo en «Riesgos > Amenazas emergentes».
Los clientes de Tenable One también pueden utilizar Tenable Hexa AI para identificar los activos de su organización que ejecutan versiones vulnerables de PHP y crear automáticamente tickets de corrección.
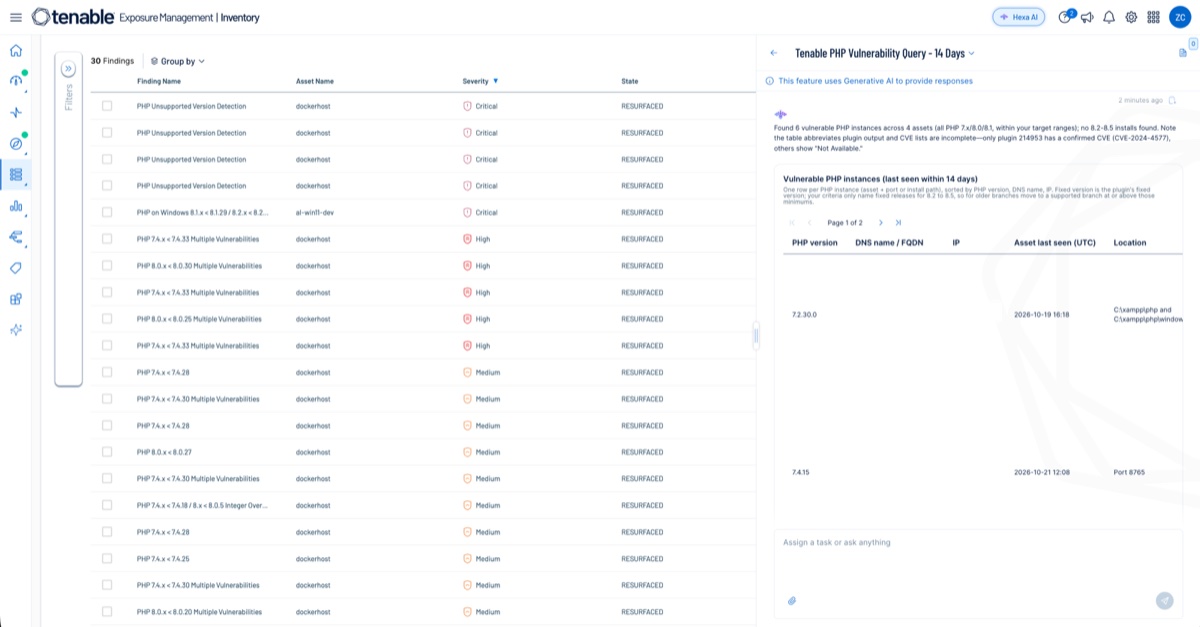
Un ejemplo de prompt de Tenable Hexa AI:
Busca todos los hallazgos de vulnerabilidades abiertas para CVE-2026-109618 o CVE-2026-109619 en los activos detectados en los últimos 14 días.

Crea incidencias de corrección para todos los sistemas vulnerables a CVE-2026-109618 y CVE-2026-109619. Asigna el nivel de gravedad «Crítico» y la fecha límite «Inmediata».
Los clientes que utilicen Tenable Hexa AI MCP pueden hacer uso de la «Tenable Skill» PHP2Shell y de otros agentes de IA de código abierto disponibles en CyberAgents Exchange. Esta función es de solo lectura y genera un informe de exposición de php2shell en formato HTML y PDF, con la posibilidad de exportarlo a CSV.
Obtenga más información
- Fundación PHP en X: Aviso previo sobre la próxima actualización de seguridad
- Boletín de seguridad de PHP.net: Vulnerabilidades críticas que permiten la ejecución remota de código
- Aviso de seguridad de PHP en GitHub GHSA-w8hw-w9fx-j79w: Vulnerabilidad de RCE por corrupción de OOM (CVE-2026-109618)
- Aviso de seguridad de PHP en GitHub GHSA-6wmf-4rv5-p3rp: RCE a través de un estado global obsoleto (CVE-2026-109619)
- Fundación PHP: La actualización de seguridad de PHP de hoy y cómo estamos reforzando la seguridad de PHP
- California: informe técnico sobre php2shell
- Amazon Inteligencia de amenazas: Exploit de la vulnerabilidad PHP2Shell antes de su divulgación pública en MadPot
- Adel Karimi: Se ha detectado un exploit PHP2Shell: indicios de ejecución remota de código (RCE) de paquete a proceso
- Boletín de seguridad de CERT-EU 2026-018
Únase al equipo de Tenable Research Special Operations (RSO) en Tenable Connect para seguir debatiendo sobre las últimas amenazas cibernéticas.
Obtenga más información sobre Tenable One, la plataforma de gestión de exposición para la superficie de ataque moderna.
Más información
Más información
Artículos relacionados
- Exposure Management
- Vulnerability Management
Tenable One
Solicite una demostración
La plataforma de gestión de exposición con tecnología de IA líder en el mundo.
Gracias
Gracias por su interés en Tenable One.
Un representante se pondrá en contacto con usted en breve.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success